Warum IT-Sicherheit Chefsache ist
Montagmorgen in einem kleinen Betrieb: Statt der gewohnten Programme zeigen alle Bildschirme eine Lösegeldforderung. Server und Netzlaufwerke sind verschlüsselt, die USB-Festplatte am Server ebenfalls. Das letzte brauchbare Backup ist acht Monate alt.
Schnell stellt sich die Frage: Wer ist dafür verantwortlich? Die Antwort ist oft unbequem – der Geschäftsführer persönlich. Denn Datensicherung und IT-Sicherheit sind keine reine Technikfrage, sondern eine Pflicht der Unternehmensleitung.
In diesem Beitrag erkläre ich, wann Geschäftsführer haften, warum das auch Arztpraxen und Kanzleien betrifft und wie eine einfache, bezahlbare Backup-Lösung aussieht.
Wann haftet der Geschäftsführer?
Kurz gesagt: wenn er nicht für eine ausreichende Datensicherung sorgt und dem Unternehmen dadurch ein Schaden entsteht. Die wichtigsten Punkte:
- Sorgfaltspflicht: Ein Geschäftsführer muss das Unternehmen mit der „Sorgfalt eines ordentlichen Geschäftsmannes“ führen (§ 43 GmbHG, für AG-Vorstände § 93 AktG). Wer die Firmendaten nicht sichert, verletzt diese Pflicht.
- Leichte Fahrlässigkeit reicht: Es braucht keine Absicht. Es genügt, dass sich niemand um das Thema gekümmert hat.
- Sie müssen Ihre Sorgfalt beweisen: Im Streitfall muss nicht das Unternehmen Ihren Fehler nachweisen – Sie müssen belegen, dass Sie sorgfältig gehandelt haben. Ohne Dokumentation ist das kaum möglich.
- Aufgaben abgeben ja, Verantwortung nein: Sie dürfen die Umsetzung einem IT-Dienstleister übertragen. Sie müssen ihn aber sorgfältig auswählen und regelmäßig nachfragen, ob alles funktioniert.
- Gefährlich wird es vor allem in der Insolvenz: Ein Insolvenzverwalter muss Ansprüche gegen den Geschäftsführer prüfen und durchsetzen – auch wenn dieser selbst einziger Gesellschafter war.
Die gute Nachricht: Wie viel Aufwand Sie für die Datensicherung betreiben, dürfen Sie selbst entscheiden. Wer sich beraten lässt und seine Entscheidung dokumentiert, ist gut geschützt. Nur das Thema einfach liegen zu lassen, ist keine Option.
| Rechtsform | Wer trägt das Risiko? |
|---|---|
| GmbH, UG, AG | Geschäftsführer bzw. Vorstand haftet dem Unternehmen persönlich |
| Einzelunternehmen, Einzelpraxis, Einzelkanzlei | Inhaber trägt jeden Schaden selbst, auch mit dem Privatvermögen |
| GbR, Gemeinschaftspraxis, Partnerschaft | Gesellschafter bzw. Partner haften grundsätzlich persönlich |
Neue Gesetze: NIS2 und DSGVO verlangen Backups ausdrücklich
NIS2: Seit dem 6. Dezember 2025 gilt in Deutschland das neue IT-Sicherheitsgesetz nach der EU-Richtlinie NIS2. Es nennt Backup-Management und Wiederherstellung nach einem Notfall ausdrücklich als Pflicht (§ 30 BSIG). Die Geschäftsleitung muss diese Maßnahmen umsetzen, überwachen und sich selbst dazu schulen lassen – sonst haftet sie persönlich (§ 38 BSIG).
Direkt betroffen sind vor allem Unternehmen bestimmter Branchen, darunter das Gesundheitswesen, mit mindestens 50 Beschäftigten oder mehr als 10 Millionen Euro Umsatz und Bilanzsumme. Kleinere Betriebe trifft NIS2 oft indirekt, wenn große Kunden die Anforderungen an ihre Dienstleister weitergeben. Mehr dazu in meinem Beitrag NIS-2: Betrifft das neue IT-Sicherheitsgesetz auch Ihren Betrieb?
DSGVO: Die Datenschutz-Grundverordnung gilt für jeden Betrieb, der Kunden-, Patienten- oder Mitarbeiterdaten verarbeitet – also für praktisch alle. Sie verlangt, dass Daten nach einem Zwischenfall schnell wiederhergestellt werden können (Art. 32 DSGVO). Gehen Daten verloren, drohen:
- eine Meldung an die Datenschutzbehörde innerhalb von 72 Stunden,
- Bußgelder von bis zu 10 Millionen Euro oder 2 % des Jahresumsatzes,
- Schadensersatzforderungen von Kunden, Patienten oder Mandanten.
Was die Gerichte sagen
Gerichte halten tägliche Backups schon seit über 20 Jahren für selbstverständlich. Bekannt ist ein Urteil des Oberlandesgerichts Hamm von 2003 (Az. 13 U 133/03): Ein Unternehmen verlor bei einer Server-Reparatur seine Daten und verlangte rund 27.000 Euro Schadensersatz vom IT-Dienstleister.
Es bekam nichts. Die letzte vollständige Sicherung war über drei Monate alt. Nach Ansicht des Gerichts hätte täglich gesichert werden müssen, mindestens einmal pro Woche vollständig. Das Unternehmen blieb auf seinem Schaden sitzen – und genau dieser Schaden kann am Ende beim Geschäftsführer landen.
Und die Versicherung? Eine Cyberversicherung zahlt oft nur, wenn die vereinbarten Schutzmaßnahmen wie Backups tatsächlich vorhanden waren. Eine Managerhaftpflicht (D&O) springt in der Regel nicht ein, wenn Sie Warnungen Ihres IT-Dienstleisters bewusst ignoriert haben.
Arztpraxen und Kanzleien: besonders betroffen
Praxen und Kanzleien arbeiten mit besonders sensiblen Daten und müssen diese lange aufbewahren. Dazu kommt: Viele sind keine GmbH. Der Schaden trifft dann direkt die Inhaberin oder den Inhaber – oft mit dem Privatvermögen.
Arzt-, Zahnarzt- und Psychotherapiepraxen
- Für die IT-Sicherheit ist laut Kassenärztlicher Bundesvereinigung der Praxisinhaber verantwortlich.
- Die verbindliche IT-Sicherheitsrichtlinie (§ 390 SGB V) schreibt regelmäßige Datensicherungen nach einem festen Plan vor.
- Patientenakten müssen zehn Jahre aufbewahrt werden.
- Gehen Akten verloren, kann sich das im Streit mit Patienten rächen: Was nicht dokumentiert ist, gilt im Zweifel als nicht gemacht (§ 630h Abs. 3 BGB).
Rechtsanwalts- und Steuerkanzleien
- Kanzleien müssen Mandantendaten nach dem Stand der Technik schützen (§ 2 BORA).
- IT-Dienstleister müssen sorgfältig ausgewählt und schriftlich zur Verschwiegenheit verpflichtet werden (§ 43e BRAO, für Steuerberater § 62a StBerG).
- Geht der elektronische Fristenkalender verloren und wird dadurch eine Frist versäumt, haftet die Kanzlei gegenüber dem Mandanten.
Übrigens: Die Berufshaftpflicht deckt meist nur Fehler bei der Behandlung oder Mandatsarbeit – nicht den eigenen Schaden durch Datenverlust und Stillstand.
Meine Empfehlung: Backup nach der 3-2-1-Regel
Eine gute Datensicherung muss nicht teuer sein. Ich empfehle eine Lösung mit einer Synology DiskStation und einem verschlüsselten Cloud-Backup. Sie folgt der bewährten 3-2-1-Regel:
- 3 Kopien Ihrer Daten,
- auf 2 verschiedenen Geräten,
- davon 1 außer Haus.
Zusätzlich sollte mindestens eine Kopie so geschützt sein, dass Hacker sie nicht löschen können.
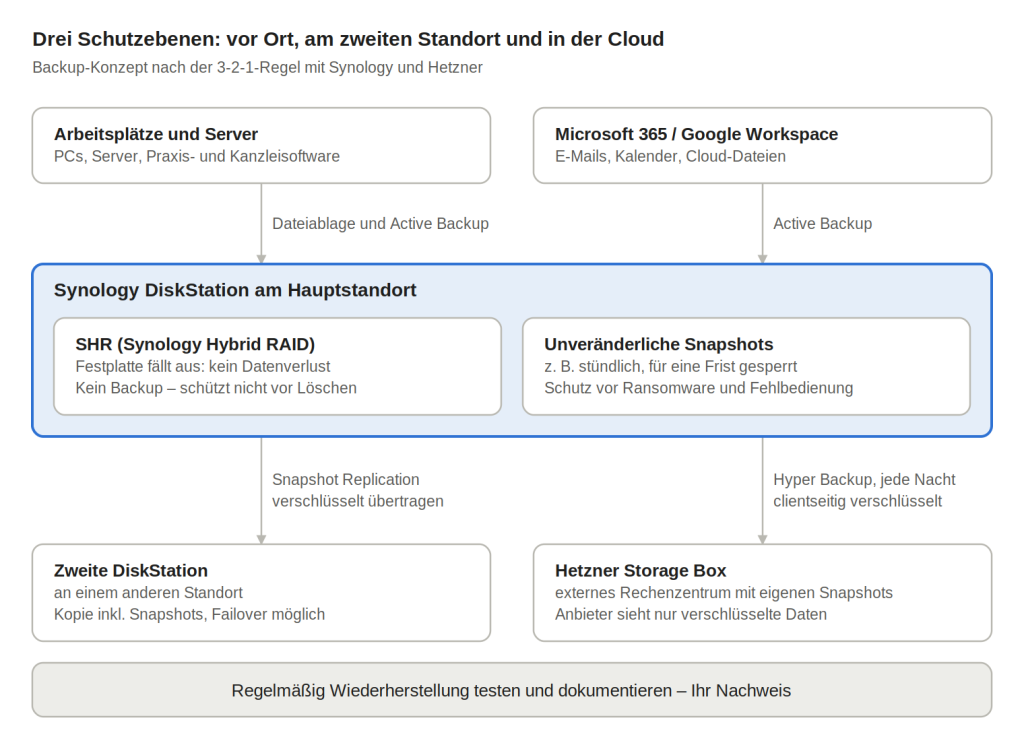
Oben die Datenquellen, in der Mitte die DiskStation als Herzstück, unten die beiden Kopien außer Haus. Fällt eine Ebene aus, springt die nächste ein.
1. Synology DiskStation mit SHR
Alle Daten liegen zentral auf einer Synology DiskStation. Die Festplatten laufen im SHR-Verbund (Synology Hybrid RAID): Fällt eine Festplatte aus, gehen keine Daten verloren. Eine USV schützt zusätzlich bei Stromausfall.
Aber Achtung: RAID ist kein Backup. Wird eine Datei gelöscht oder von Schadsoftware verschlüsselt, passiert das auf allen Festplatten gleichzeitig.
2. Gesperrte Snapshots gegen Ransomware
Die DiskStation erstellt regelmäßig Snapshots, also Momentaufnahmen Ihrer Daten – zum Beispiel stündlich. Gelöschte Dateien sind so in Sekunden zurückgeholt. Snapshots lassen sich für eine bestimmte Zeit sperren und sind dann nicht mehr löschbar – auch nicht von Hackern mit Administratorrechten. Nach einem Angriff wird einfach der Stand von vorher zurückgespielt.
3. Replikation auf eine zweite DiskStation
Die Daten werden automatisch und verschlüsselt auf eine zweite DiskStation an einem anderen Ort kopiert, etwa in einer Filiale oder beim Inhaber zu Hause. Fällt das Hauptgerät durch Defekt, Brand oder Diebstahl aus, übernimmt die zweite DiskStation.
4. Nächtliches, verschlüsseltes Cloud-Backup bei Hetzner
Jede Nacht sichert die DiskStation Ihre Daten zusätzlich in ein Rechenzentrum, zum Beispiel in eine Hetzner Storage Box. Die Daten werden schon vor dem Hochladen verschlüsselt – der Anbieter kann sie nicht lesen. Hetzner ist ein deutscher Anbieter mit Rechenzentren in der EU und bietet einen Datenschutzvertrag nach DSGVO. Eigene Snapshots bei Hetzner schützen die Sicherung, selbst wenn die DiskStation angegriffen wird.
Wichtig: Den Schlüssel für die Verschlüsselung sicher außerhalb der DiskStation aufbewahren, etwa im Passwortmanager und ausgedruckt im Tresor. Ohne ihn kommen auch Sie nicht mehr an Ihre Daten.
5. PCs, Server und Microsoft 365 mitsichern
Mit Synology Active Backup for Business lassen sich auch Arbeitsplätze, Server und Microsoft 365 sichern – ohne zusätzliche Lizenzkosten. Denn Microsoft sorgt zwar dafür, dass seine Dienste laufen, aber nicht dafür, dass Sie gelöschte Daten nach Monaten zurückbekommen.
6. Regelmäßig testen und dokumentieren
Ein Backup ist nur so gut wie seine Wiederherstellung. Deshalb sollten die Backup-Berichte täglich geprüft und die Wiederherstellung regelmäßig getestet werden, zum Beispiel vierteljährlich. Jeder Test wird dokumentiert – das ist im Ernstfall Ihr Nachweis, dass Sie sorgfältig gehandelt haben.
Wovor schützt welcher Baustein?
| Was passiert? | SHR | Snapshots | 2. DiskStation | Cloud-Backup |
|---|---|---|---|---|
| Festplatte defekt | ja | nein | ja | ja |
| Datei gelöscht | nein | ja | ja | ja |
| Ransomware-Angriff | nein | ja | ja | ja |
| Brand, Wasser, Diebstahl | nein | nein | ja | ja |
Erst alle Bausteine zusammen schützen vor allen typischen Schäden.
Weitere wichtige Schutzmaßnahmen
Damit es gar nicht erst zum Ernstfall kommt, gehört außerdem dazu:
- Updates für alle Geräte und Programme – veraltete Systeme werden ausgetauscht. Was das gerade für Windows 10 bedeutet, lesen Sie hier.
- Zwei-Faktor-Anmeldung für E-Mail, Microsoft 365 und Fernzugriff.
- Kein direkter Zugriff aus dem Internet auf DiskStation und Server – Fernzugriff nur per VPN.
- Virenschutz auf allen Rechnern.
- Geschulte Mitarbeitende, denn die meisten Angriffe beginnen mit einer Phishing-Mail. Ein Beispiel aus der Praxis: E-Mail-Konto gehackt.
- Ein ausgedruckter Notfallplan: Wen rufe ich an, was wird zuerst wiederhergestellt, wer meldet den Vorfall?
Checkliste: Sind Sie auf der sicheren Seite?
Können Sie einen Punkt nicht abhaken, sollten Sie handeln.
- ☐ Unsere Daten werden mindestens täglich gesichert.
- ☐ Eine Sicherung liegt verschlüsselt außer Haus.
- ☐ Eine Sicherung ist so geschützt, dass Hacker sie nicht löschen können.
- ☐ Der Schlüssel für die Verschlüsselung ist sicher hinterlegt.
- ☐ Die Wiederherstellung wurde in den letzten drei Monaten getestet und dokumentiert.
- ☐ Ich lasse mir regelmäßig über den Stand der IT-Sicherheit berichten.
- ☐ Updates, Zwei-Faktor-Anmeldung und Virenschutz sind überall aktiv.
- ☐ Mit meinem IT-Dienstleister gibt es einen Datenschutzvertrag und – bei Praxen und Kanzleien – eine Verschwiegenheitserklärung.
Fazit: Vorsorge ist günstiger als Haftung
Ohne Backup riskieren Sie nicht nur Ihre Daten, sondern als Geschäftsführer oder Inhaber auch Ihr eigenes Geld. Dabei ist guter Schutz kein Großprojekt: DiskStation mit SHR, gesperrte Snapshots, eine zweite DiskStation und ein verschlüsseltes Cloud-Backup kosten weit weniger als ein einziger Tag Stillstand. Wichtig ist, alles regelmäßig zu prüfen und zu dokumentieren – denn im Ernstfall zählt, was Sie nachweisen können.
So unterstütze ich Sie
Ich betreue Unternehmen, Arztpraxen, Kanzleien und Steuerbüros in Bedburg, Bergheim und im Rhein-Erft-Kreis persönlich. Ich prüfe Ihre aktuelle Datensicherung, richte die passende Lösung ein und kümmere mich um Überwachung und Tests.
Jetzt kostenlose IT-Erstberatung vereinbaren – oder mehr über meine Leistungen im Bereich IT-Sicherheit erfahren.
Hinweis: Dieser Beitrag gibt einen allgemeinen Überblick (Stand: September 2026) und ersetzt keine Rechtsberatung. Bitte klären Sie Ihre persönliche Situation mit einer Rechtsanwältin oder einem Rechtsanwalt.
Quellen
- IHK Darmstadt: NIS-2 – Pflichten für Unternehmen
- § 30 BSIG – Risikomanagementmaßnahmen
- OLG Hamm, Urteil vom 1. Dezember 2003, 13 U 133/03
- KBV: IT-Sicherheit in der Praxis
- § 2 BORA und § 43e BRAO
- Synology: Snapshot Replication
- Hetzner: Synology Hyper Backup auf eine Storage Box
Transparenzhinweis: Dieser Artikel stammt von mir.
KI wurde für die sprachliche Überarbeitung eingesetzt. Die inhaltliche Verantwortung liegt bei mir.